
SCIM User Provisioning verbindet Microsoft Entra ID (früher Azure Active Directory) mit snapAddy, sodass Benutzerkonten automatisch angelegt, aktualisiert und deaktiviert werden. Als in vielen Funktionsbereichen führende Lösung im B2B-Lead-Management unterstützt snapAddy dafür den offenen Standard SCIM 2.0.
Themen im Überblick:
- Welche Voraussetzungen müssen erfüllt sein?
- Wie erstellen Sie den SCIM-API-Key in snapAddy?
- Wie richten Sie eine Enterprise Application in Azure ein?
- Wie konfigurieren Sie das User Provisioning in Entra ID?
- Wie konfigurieren Sie das Group Provisioning für Lizenzen?
- Wie schließen Sie die Einrichtung ab?
- Wie prüfen Sie Fehler bei der Provisionierung?
Welche Voraussetzungen müssen erfüllt sein?
Für SCIM User Provisioning benötigen Sie einen SCIM-API-Key in snapAddy sowie ausreichende Berechtigungen in Microsoft Entra ID.
- Ein SCIM-API-Key ist im Bereich Provisionierung der Organisation angelegt.
- Sie besitzen die erforderlichen Berechtigungen, um User Provisioning in Entra ID zu konfigurieren, also eine der Rollen Anwendungsadministrator, Cloudanwendungsadministrator oder Globaler Administrator.
Empfehlung: Nutzen Sie SCIM User Provisioning gemeinsam mit Single Sign-On über SAML 2.0 oder OpenID Connect und deaktivieren Sie die Anmeldung mit Benutzername und Passwort im Bereich Login & Sicherheit der Organisation. Deaktivieren Sie zusätzlich die snapAddy Einladungs-E-Mail unter Einladung & Onboarding. So werden Ihre Benutzer nicht aufgefordert, ein Passwort für das eigene Konto zu vergeben.
Wie erstellen Sie den SCIM-API-Key in snapAddy?
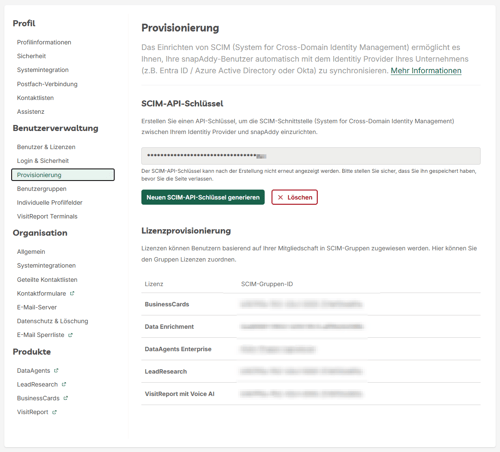
Den SCIM-API-Key erstellen Sie in den Einstellungen der Organisation unter Benutzerverwaltung im Bereich Provisionierung. Der SCIM-API-Key dient in Entra ID als geheimes Token für die Verbindung zu snapAddy.
- Öffnen Sie in snapAddy die Einstellungen und dort unter Benutzerverwaltung den Bereich Provisionierung.
- Klicken Sie auf „Neuen SCIM-API-Key generieren“.
- Kopieren Sie den SCIM-API-Key und legen Sie ihn sicher ab, zum Beispiel in einem Passwortmanager.
Der SCIM-API-Key wird nach der Erstellung nicht erneut angezeigt. Sichern Sie den SCIM-API-Key deshalb, bevor Sie die Seite verlassen.
Wie richten Sie eine Enterprise Application in Azure ein?
Die Enterprise Application, in der deutschen Oberfläche Unternehmensanwendung, ist die Anwendung in Azure, über die Entra ID die Benutzerdaten an snapAddy überträgt. Legen Sie die Enterprise Application als Anwendung außerhalb des Katalogs an.
Falls bereits eine Enterprise Application für snapAddy besteht oder Sie die snapAddy Single Sign-On App in Azure verwenden, können Sie diesen Abschnitt überspringen und direkt mit Wie konfigurieren Sie das User Provisioning in Entra ID? weiterarbeiten.
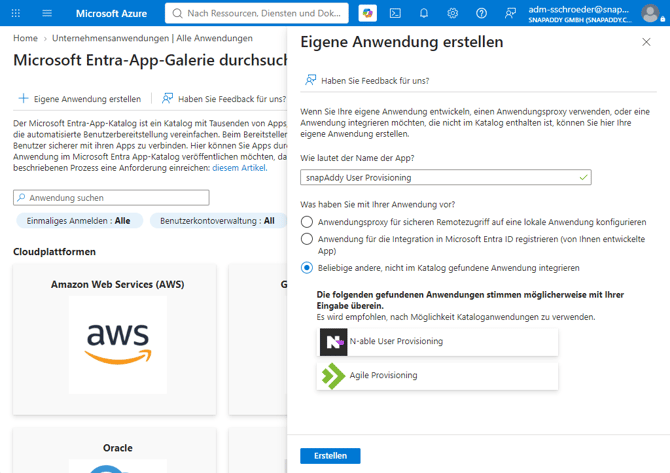
- Öffnen Sie in Azure den Bereich „Unternehmensanwendungen“ und wählen Sie „Neue Anwendung“ und danach „Eigene Anwendung erstellen“.
- Wählen Sie unter „Was haben Sie mit Ihrer Anwendung vor?“ die Option „Beliebige andere, nicht im Katalog gefundene Anwendung integrieren“.
- Vergeben Sie einen Namen für die Anwendung, zum Beispiel „snapAddy User Provisioning“ oder „snapAddy Single SignOn“, falls Sie später SAML mit derselben Anwendung konfigurieren möchten. Klicken Sie danach auf „Erstellen“.
Wie konfigurieren Sie das User Provisioning in Entra ID?
Das User Provisioning konfigurieren Sie in der Enterprise Application in den Bereichen Bereitstellung und Konnektivität. Die Mandanten-URL von snapAddy und den SCIM-API-Key hinterlegen Sie im Bereich Konnektivität, da Microsoft die Administratoranmeldeinformationen dorthin verschoben hat.
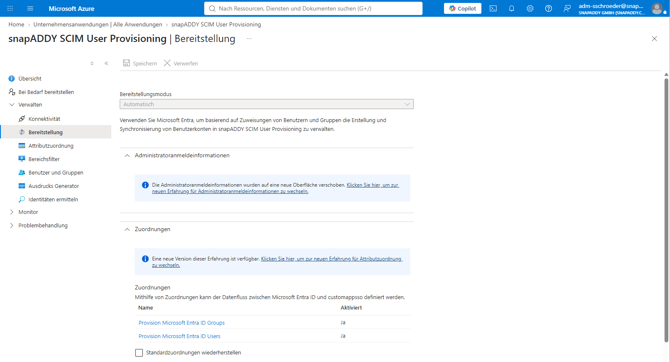
- Klicken Sie in der Enterprise Application links auf „Bereitstellung“. Der „Bereitstellungsmodus“ steht dort auf „Automatisch“.
- Öffnen Sie den Abschnitt „Administratoranmeldeinformationen“. Azure weist dort darauf hin, dass die Administratoranmeldeinformationen auf eine neue Oberfläche verschoben wurden. Klicken Sie auf „Klicken Sie hier, um zur neuen Erfahrung für Administratoranmeldeinformationen zu wechseln.“ Azure öffnet daraufhin den Bereich „Konnektivität“.
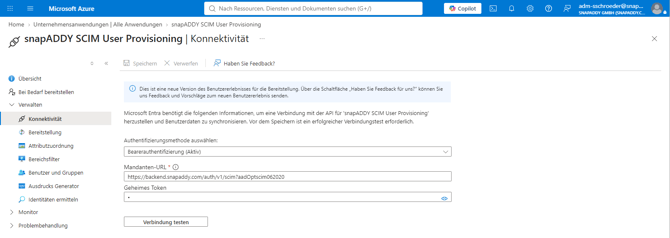
- Hinterlegen Sie im Bereich „Konnektivität“ folgende Einstellungen:
- Authentifizierungsmethode: Bearerauthentifizierung
- Mandanten-URL: https://backend.snapaddy.com/auth/v1/scim?aadOptscim062020
- Geheimes Token: Ihr SCIM-API-Key aus dem Bereich Provisionierung in snapAddy
- Klicken Sie auf „Verbindung testen“ und nach erfolgreicher Prüfung auf „Speichern“. Ein erfolgreicher Verbindungstest ist vor dem Speichern erforderlich.
Welche Attributzuordnung benötigen Benutzer?
Die Attributzuordnung öffnen Sie im Bereich „Attributzuordnung“ oder über den Abschnitt „Zuordnungen“ im Bereich Bereitstellung. Für „Provision Microsoft Entra ID Users“ gilt die folgende Attributzuordnung. Das Attribut userName enthält die E-Mail-Adresse und ist der primäre Identifikator, deshalb muss die E-Mail-Adresse über alle bereitgestellten Benutzer hinweg eindeutig sein.
| customappsso Attribut | Microsoft Entra ID Attribut |
| userName | |
| addresses[type eq "work"].locality | city |
| addresses[type eq "work"].country | country |
| emails[type eq "work"].value | |
| phoneNumbers[type eq "fax"].value | facsimileTelephoneNumber |
| name.givenName | givenName |
| name.familyName | surname |
| active | Switch([IsSoftDeleted], , "False", "True", "True", "False") |
| preferredLanguage | preferredLanguage |
| phoneNumbers[type eq "mobile"].value | mobile |
| urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:organization | companyName |
| phoneNumbers[type eq "work"].value | telephoneNumber |
| title | jobTitle |
| addresses[type eq "work"].region | state |
| addresses[type eq "work"].streetAddress | streetAddress |
| addresses[type eq "work"].postalCode | postalCode |
| urn:ietf:params:scim:schemas:extension:snapaddy:2.0:User:academicTitle | optional/custom |
Entfernen Sie alle weiteren Attribute und setzen Sie die Matching precedence des Attributs userName auf 1.
Wie konfigurieren Sie das Group Provisioning für Lizenzen?
Group Provisioning weist Lizenzen und Visitenkartenvorlagen anhand der Mitgliedschaft in Entra-Gruppen zu. Dazu hinterlegen Sie je Lizenz die Entra Object ID der passenden Gruppe in snapAddy.
Die folgenden Schritte sind nur erforderlich, wenn Sie Lizenzen oder Visitenkartenvorlagen über SCIM zuweisen möchten.
Bei der Zuweisung von Lizenzen über SCIM verwenden Sie entweder Concurrent-Lizenzen oder stellen sicher, dass genügend Lizenzen für jeden Benutzer vorhanden sind. Andernfalls müssen Lizenzkonflikte manuell gelöst werden, indem die Anzahl der im Identity Provider konfigurierten Benutzer die Anzahl der verfügbaren Lizenzen nicht überschreitet.
- Öffnen Sie erneut den Bereich Provisionierung in den Einstellungen der Organisation in snapAddy.
- Hinterlegen Sie für jede Lizenz, die über SCIM zugewiesen werden soll, die zugehörige Entra Object ID, also die eindeutige Kennung der Entra-Gruppe.
- Konfigurieren Sie in der Enterprise Application die Attributzuordnung für „Provision Microsoft Entra ID Groups“.
Welche Attributzuordnung benötigen Gruppen?
Für „Provision Microsoft Entra ID Groups“ gilt die folgende Attributzuordnung.
| customappsso Attribut | Microsoft Entra ID Attribut |
| externalId | objectId |
| displayName | displayName |
| members | members |
Wie schließen Sie die Einrichtung ab?
Zum Abschluss aktivieren Sie das Provisioning in Azure und weisen der Enterprise Application die Benutzer und Gruppen zu, für die ein snapAddy Konto bereitgestellt werden soll.
- Setzen Sie im Bereich Bereitstellung unter „Einstellungen“ den „Bereich“ auf „Nur zugewiesene Benutzer und Gruppen synchronisieren“.
- Setzen Sie den „Bereitstellungsstatus“ auf „Ein“ und speichern Sie die Einstellungen.
- Öffnen Sie in der Enterprise Application links den Bereich „Benutzer und Gruppen“.
- Fügen Sie alle Benutzer und Gruppen hinzu, für die ein snapAddy Konto bereitgestellt werden soll.
Damit ist die Einrichtung abgeschlossen. Der erste Provisionierungszyklus startet automatisch.
Wie prüfen Sie Fehler bei der Provisionierung?
Fehler beim SCIM User Provisioning finden Sie in den Bereitstellungsprotokollen der Enterprise Application in Azure, erreichbar über den Bereich „Monitor“. Die Bereitstellungsprotokolle nennen den betroffenen Benutzer und die Ursache des Fehlers.
- Doppelte E-Mail-Adresse: Das Attribut userName ist der primäre Identifikator und muss über alle bereitgestellten Benutzer hinweg eindeutig sein.
- Fehlende Lizenz: Prüfen Sie, ob genügend Lizenzen verfügbar sind oder ob Concurrent-Lizenzen im Einsatz sind.
- Benutzer wird nicht angelegt: Prüfen Sie, ob der Benutzer der Enterprise Application unter „Benutzer und Gruppen“ zugewiesen ist, da der Bereich auf „Nur zugewiesene Benutzer und Gruppen synchronisieren“ gesetzt ist.
Welche Fragen stellen sich häufig im Anschluss?
Wie richten Sie SSO in der Organisation ein?
Single Sign-On richten Sie in den Einstellungen der Organisation ein und wählen dort die passende SSO-Methode aus. Details zu den verfügbaren Methoden finden Sie im Artikel Wie richte ich SSO (Single Sign-On) in meiner Organisation ein?.
Wie richten Sie SAML 2.0 Single Sign-On ein?
SAML 2.0 Single Sign-On wird im Identity Provider und in snapAddy konfiguriert und lässt sich gut mit SCIM User Provisioning kombinieren. Die einzelnen Schritte beschreibt der Artikel Wie man SAML 2.0 Single Sign-On einrichtet.
Was unterscheidet Named-, Concurrent- und Terminal-Lizenzen?
Named-Lizenzen sind einem festen Benutzer zugeordnet, Concurrent-Lizenzen werden nach gleichzeitiger Nutzung vergeben, Terminal-Lizenzen gehören zu einem Gerät. Welche Lizenzart zur Zuweisung über SCIM passt, erläutert der Artikel Was ist der Unterschied zwischen Named-, Concurrent & Terminal-Lizenzen?.
Falls Sie noch Fragen haben, kontaktieren Sie gerne support@snapaddy.com oder Ihren Customer Success Manager.